


Niedostępny system, zaszyfrowane pliki czy przejęte konto pracownika, w krótkim czasie zakłócają pracę całej organizacji. KSC 2.0 wymaga, aby zapobiegać incydentom oraz skutecznie zareagować gdy wystąpią, ograniczyć straty i bezpiecznie wrócić do pracy.
Kategoria: Cyberbezpieczeństwo
26 października 2026
Rekomendacja Pełnomocnika Rządu ds. Cyberbezpieczeństwa dotycząca oprogramowania PHP
Pełnomocnik Rządu ds. Cyberbezpieczeństwa wydał rekomendację dla podmiotów krajowego systemu cyberbezpieczeństwa dotyczącą niezwłocznego zaktualizowania oprogramowania PHP
26 października 2026
Aktualizacja rekomendacji Pełnomocnika Rządu ds. Cyberbezpieczeństwa dotycząca ochrony ISP przed atakami typu DDoS
Z powodu ciągłych ataków typu DDoS na dostawców usług internetowych (Internet Service Provider – ISP) zaktualizowano wersję rekomendacji dotyczą ochrony dostawców internetu przed tego rodzaju cyberatakami.
23 października 2026
Od wymagań do działania: Cyberbezpieczeństwo dostawców i usług zewnętrznych
Coraz więcej organizacji opiera swoją działalność na usługach i rozwiązaniach dostarczanych przez podmioty zewnętrzne. Bezpieczeństwo podmiotów zewnętrznych jest dziś równie ważne jak ochrona własnych systemów. Jakie wymagania stawiają przepisy i jak skutecznie realizować je w praktyce?
16 października 2026
Rekomendacja Pełnomocnika Rządu ds. Cyberbezpieczeństwa dot. środków organizacyjnych i technicznych zwiększających poziom bezpieczeństwa systemów informacyjnych
Rekomendacja wydana na podstawie art. 67a ustawy o KSC.
13 października 2026
Ministerstwo Cyfryzacji i NASK zapraszają na bezpłatne szkolenia online dla kadry pedagogicznej
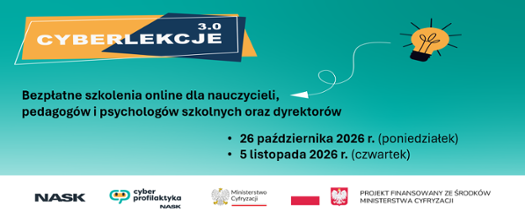
W dobie rosnących cyberzagrożeń szkoły odgrywają kluczową rolę w kształtowaniu bezpiecznych nawyków korzystania z internetu.
13 października 2026
DSA – co zmienią nowe przepisy
Skuteczniejsze reagowanie na nielegalne treści w internecie, w tym nawoływanie do nienawiści, groźby i materiały zagrażające bezpieczeństwu dzieci – to umożliwi druga ustawa wdrażająca DSA, przyjęta przez Sejm.
12 października 2026
Od cyberlekcji do telefonu zaufania – cyfrowa ochrona zdrowia psychicznego
Ministerstwo Cyfryzacji aktywnie działa na rzecz zdrowia psychicznego dzieci i młodzieży – chroni je przed zagrożeniami w sieci i zapewnia dostęp do wsparcia psychologicznego.
12 października 2026
Dezinformacja – jak ją rozpoznać i gdzie zgłosić?
Ministerstwo Cyfryzacji i NASK przypominają, na co zwracać uwagę, jak sprawdzać wiarygodność informacji i gdzie zgłaszać podejrzane treści.
9 października 2026
Od wymagań do działania: jak budować świadomość cyberbezpieczeństwa w organizacji?
Tegoroczna polska edycja Europejskiego Miesiąca Cyberbezpieczeństwa, koordynowana przez NASK, odbywa się pod hasłem „Cyberbezpieczeństwo zaczyna się od Ciebie”
9 października 2026
Od wymagań do działania: Zarządzanie cyberbezpieczeństwem
Art. 8 ustawy o KSC określa obowiązek wdrożenia systemu zarządzania bezpieczeństwem informacji (SZBI) oraz wskazuje szereg działań, które organizacja powinna realizować.
6 października 2026
Rekomendacja Pełnomocnika Rządu ds. Cyberbezpieczeństwa dotycząca oprogramowania MikroTik
Rekomendacja dla podmiotów krajowego systemu cyberbezpieczeństwa dotycząca niezwłocznego zaktualizowania oprogramowania MikroTik RouterOS.
25 września 2026
Bezpieczeństwo dzieci w sieci – działania Ministerstwa Cyfryzacji
Ministerstwo Cyfryzacji prowadzi programy edukacyjne i rozwiązania dotyczące funkcjonowania platform internetowych, zapewniając wsparcie uczniom, nauczycielom i rodzicom.
23 września 2026
Rusza nowy cykl bezpłatnych szkoleń z cyberbezpieczeństwa dla podmiotów KSC

Ministerstwo Cyfryzacji rozpoczyna nowy cykl szkoleń online, które będą wspierać uczestników w realizacji obowiązków i podnosić poziom bezpieczeństwa cyfrowego organizacji.
18 września 2026
Nowy rok szkolny, nowe cyberumiejętności. Ruszają Cyberlekcje 3.0
Zapraszamy uczniów i nauczycieli do udziału w jesiennej edycji cyklu bezpłatnych Cyberlekcji 3.0 w formule online.
10 września 2026
Rekomendacja Pełnomocnika Rządu do Spraw Cyberbezpieczeństwa dot. ochrony kont w komunikatorze Signal przed przejęciem z wykorzystaniem klucza odzyskiwania kopii zapasowej
Pełnomocnik Rządu do Spraw Cyberbezpieczeństwa wydał rekomendację dotyczącą nowej odsłony kampanii socjotechnicznej wymierzonej w użytkowników komunikatora Signal.

6 sierpnia 2026
Rekomendacja Pełnomocnika Rządu do Spraw Cyberbezpieczeństwa dotycząca podatności w oprogramowaniu WordPress

W oprogramowaniu WordPress wykryto krytyczne podatności bezpieczeństwa, które mogą zostać wykorzystane przez cyberprzestępców do przeprowadzenia ataków na systemy teleinformatyczne.
22 lipca 2026
Rekomendacja Pełnomocnika Rządu do Spraw Cyberbezpieczeństwa dotycząca utrzymywania i konfiguracji urządzeń na styku sieci i internetu

Urządzenia brzegowe stanowią jeden z najczęstszych celów ataków, co niesie ze sobą poważne ryzyko paraliżu kluczowej infrastruktury. Minimalizacja ryzyka wystąpienia incydentów na urządzeniach brzegowych, wymaga skoordynowanych działań zabezpieczających zarówno w aspekcie technicznym jak i organizacyjnym.
1 lipca 2026
Rekomendacja Pełnomocnika Rządu do Spraw Cyberbezpieczeństwa dotycząca ochrony ISP przed atakami typu DDoS

Atak typu DDoS to jedna z najczęściej spotykanych form cyberataków, której celem jest uniemożliwienie działania usług dostępnych w Internecie. Polega on na zasypaniu serwera, aplikacji lub infrastruktury sieciowej ogromną liczbą żądań pochodzących z wielu rozproszonych źródeł. Działanie to jest skuteczne z tego powodu, że żaden system nie dysponuje nieograniczonymi zasobami. Każda usługa internetowa opiera się […]